
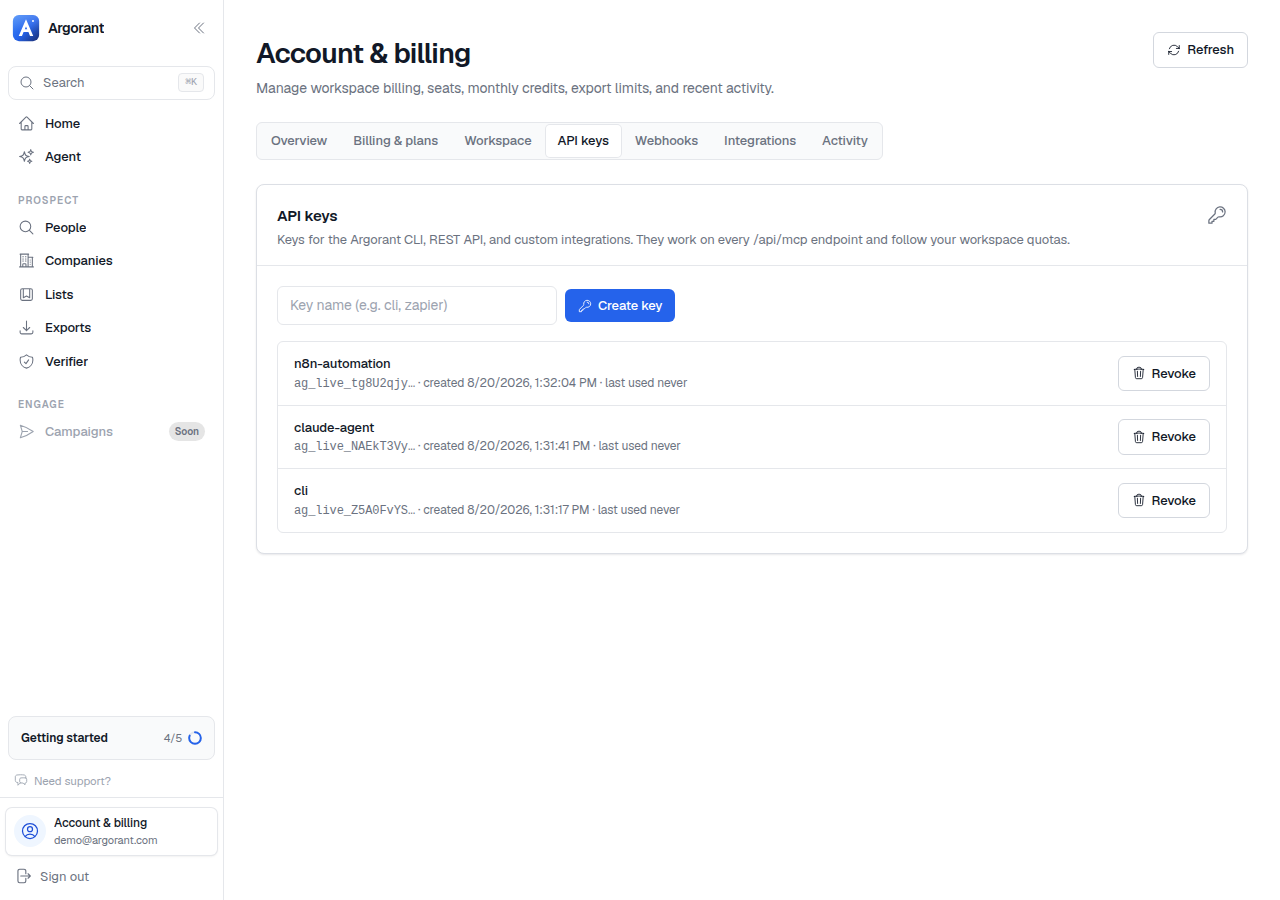
Keys beginnen mit ag_live_ und werden bei der Erstellung einmal angezeigt. Das ist das ganze Sicherheitsmodell: Was du danach mit der Zeichenkette machst, entscheidet, wie sicher sie ist.
Die Regeln, die zählen
- Ein Key pro Agent oder Integration. Die Nutzung bleibt zuordenbar, und einen Agenten abzuschalten legt nie einen anderen lahm.
- Füg nie einen Key in einen geteilten Chat ein. Chatverläufe werden kopiert, exportiert und abfotografiert. Wenn du es getan hast, tausch ihn jetzt aus.
- Leg Keys in der Umgebung ab, nicht in Dateien, die du eincheckst.
ARGORANT_API_KEYwird von der CLI gelesen und hat Vorrang vor allem, was auf der Festplatte gespeichert ist. - Lass Scopes zum Ausgeben bei Agenten weg, die nur lesen. Ein Recherche-Agent, der physisch nicht exportieren kann, ist besser als einer, dem du vertraust, es nicht zu tun.
Rotieren
- Erstelle den neuen Key unter Profil, API-Schlüssel.
- Hinterleg ihn in der Umgebung des Agenten und starte den Agenten neu.
- Bestätige mit
npx argorant whoamioder einem Aufruf vonGET /api/mcp/account. - Widerrufe den alten Key. Der Widerruf gilt sofort: Die nächste Anfrage damit scheitert mit 401.
Ein Rhythmus, der sich lohnt
- Tausch aus, wenn jemand mit Zugriff geht.
- Tausch aus, wenn ein Agent ausgemustert wird, statt einen aktiven Key auf einem toten Rechner zu lassen.
- Tausch bei lang laufenden Agenten in Produktion nach festem Plan aus, damit ein unbemerktes Leck ein Verfallsdatum hat.
Wenn ein Key verloren statt öffentlich geworden ist, ist die Antwort dieselbe: widerrufen und neu anlegen. Einen bestehenden Key erneut anzuzeigen ist bewusst nicht möglich.